DETIKANOA.COM–Microsoft bersama aparat penegak hukum dan sejumlah perusahaan keamanan siber membongkar jaringan kejahatan siber berskala internasional yang digunakan untuk melancarkan serangan phishing di 150 negara. Jaringan ini menargetkan lebih dari 75.000 organisasi dan memfasilitasi pengiriman lebih dari 1 miliar pesan penipuan online berbahaya. Sejak awal 2026, lebih dari 750 juta pesan berbahaya telah dikirim melalui e-mail dan SMS kepada pelanggan Microsoft. Penyelidikan yang dilakukan Microsoft bersama Badan Kepolisian Nasional Jepang (National Police Agency/NPA) mengungkap pasar gelap berbahasa China yang menyediakan berbagai alat untuk menjalankan serangan phishing.
Phishing merupakan upaya menipu korban agar menyerahkan informasi sensitif, seperti kata sandi, data pembayaran, atau kode autentikasi.
Pelaku biasanya menyamar sebagai perusahaan atau layanan tepercaya melalui pesan dan situs web palsu. Penyelidik menelusuri aktivitas tersebut hingga ke YAM Store, pasar gelap yang menyediakan akun dan infrastruktur untuk mendukung kejahatan siber. YAM Store kemudian dikaitkan dengan tiga kit phishing, yaitu CoGUI, Haozi, dan Iron Man System, yang secara kolektif dilacak dengan nama Storm-2990.
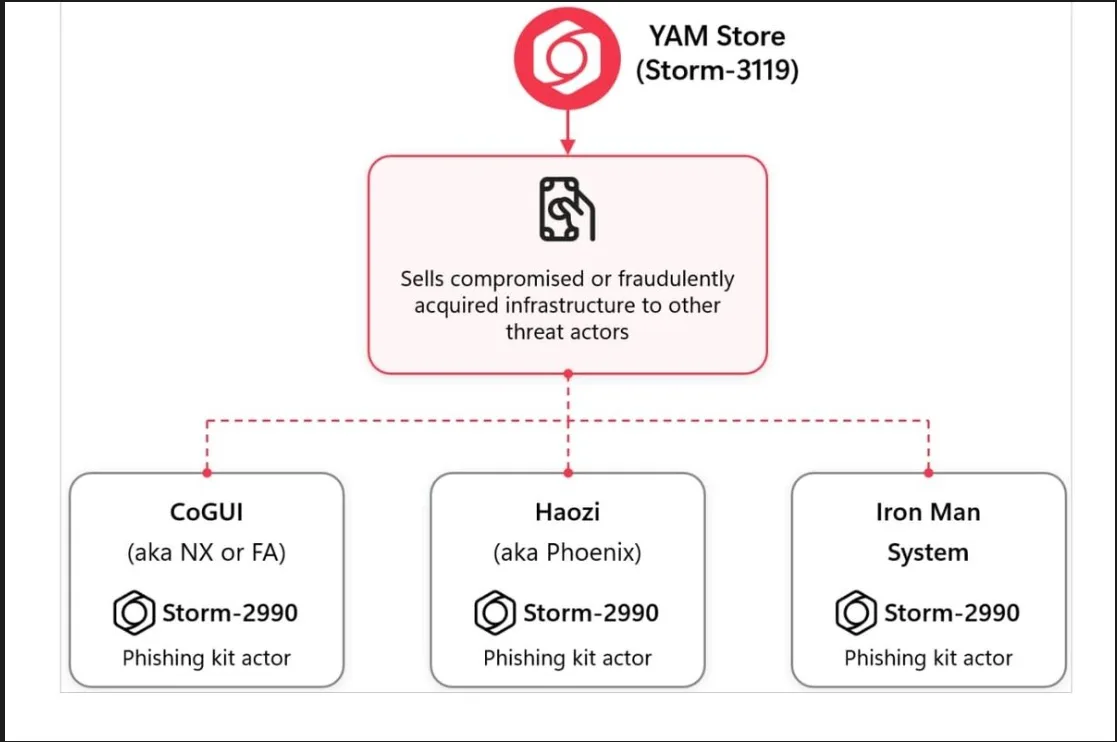
Kit phishing merupakan kumpulan software dan template yang membantu pelaku membuat situs palsu serta menjalankan kampanye penipuan secara lebih mudah. Menurut Microsoft, YAM Store menjual akun, lisensi, lingkungan layanan Microsoft dan Google, serta kapasitas penyimpanan yang diretas atau diperoleh secara curang. Operatornya juga membeli domain kedaluwarsa milik organisasi sungguhan. Mereka kemudian membangun ulang situs web agar organisasi yang sudah tidak aktif, menjadi terlihat masih beroperasi. Identitas tersebut digunakan untuk memperoleh akun layanan cloud. Selain itu, pelaku memanfaatkan AI untuk membuat organisasi fiktif, lengkap dengan konten dan dokumen pendukung. Setelah mendapatkan akses ke lingkungan Microsoft yang telah disusupi, pelaku menggunakan kredensial aplikasi curian untuk mengelola akun dan lisensi. Mereka juga menyalahgunakan layanan penyimpanan SharePoint dan OneDrive untuk menampung konten yang digunakan dalam serangan.
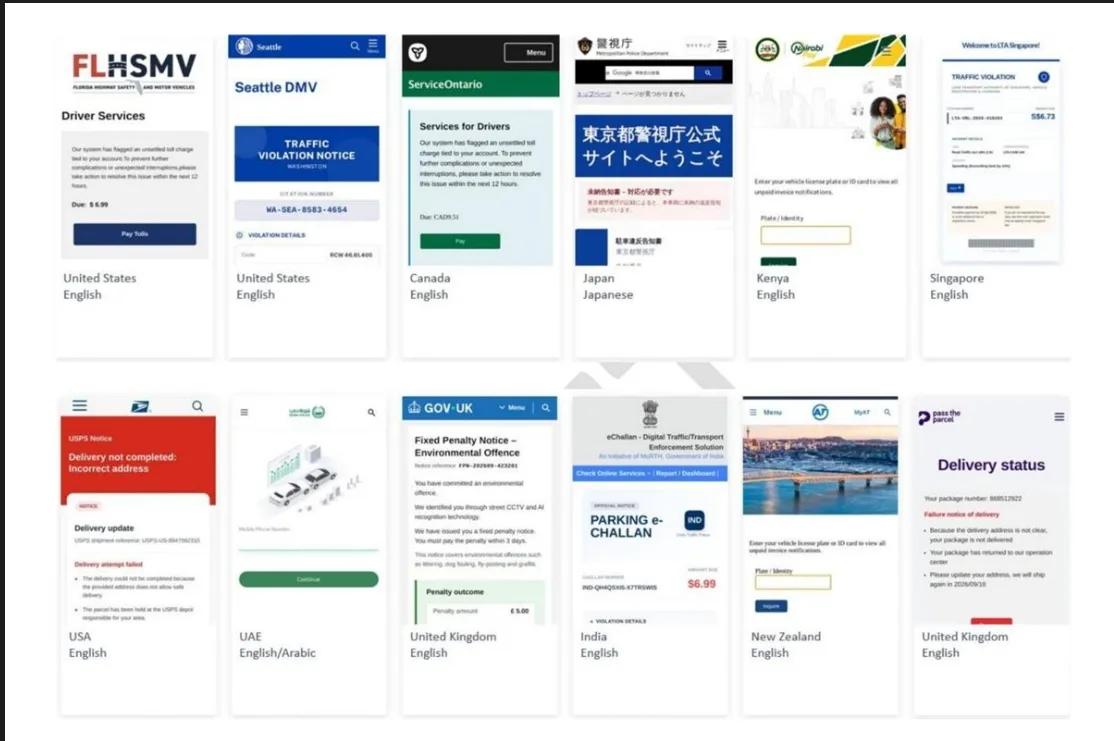
Kit phishing yang ditawarkan dalam jaringan tersebut menyediakan beragam skenario penipuan.
Contohnya, pesan tentang tol yang belum dibayar, denda lalu lintas, masalah pengiriman paket, hingga permintaan verifikasi akun. Untuk menghindari pemeriksaan keamanan, kit tersebut juga memiliki fitur yang membatasi akses berdasarkan lokasi atau alamat IP. Beberapa di antaranya menggunakan halaman CAPTCHA palsu agar situs penipuan terlihat lebih meyakinkan dan lebih sulit dianalisis oleh peneliti keamanan.
Punya 2.300 template situs palsu Microsoft menyebut CoGUI awalnya menargetkan korban di Amerika Serikat dan Jepang. Namun, pada pertengahan 2026, Iron Man mengambil alih peran tersebut.
Iron Man menawarkan lebih dari 2.300 templat situs palsu yang meniru bank, toko, layanan pengiriman, dan lembaga pemerintah. Dengan templat ini, pelaku bisa membuat halaman yang menyerupai situs resmi organisasi yang ingin mereka tiru.
Perusahaan keamanan siber Resecurity turut menyelidiki Iron Man dengan menganalisis infrastruktur yang terekspos. Peneliti menemukan repositori Git atau kontainer yang dapat diakses publik, berisi 911 versi software yang telah dipublikasikan dan delapan akun terdaftar.
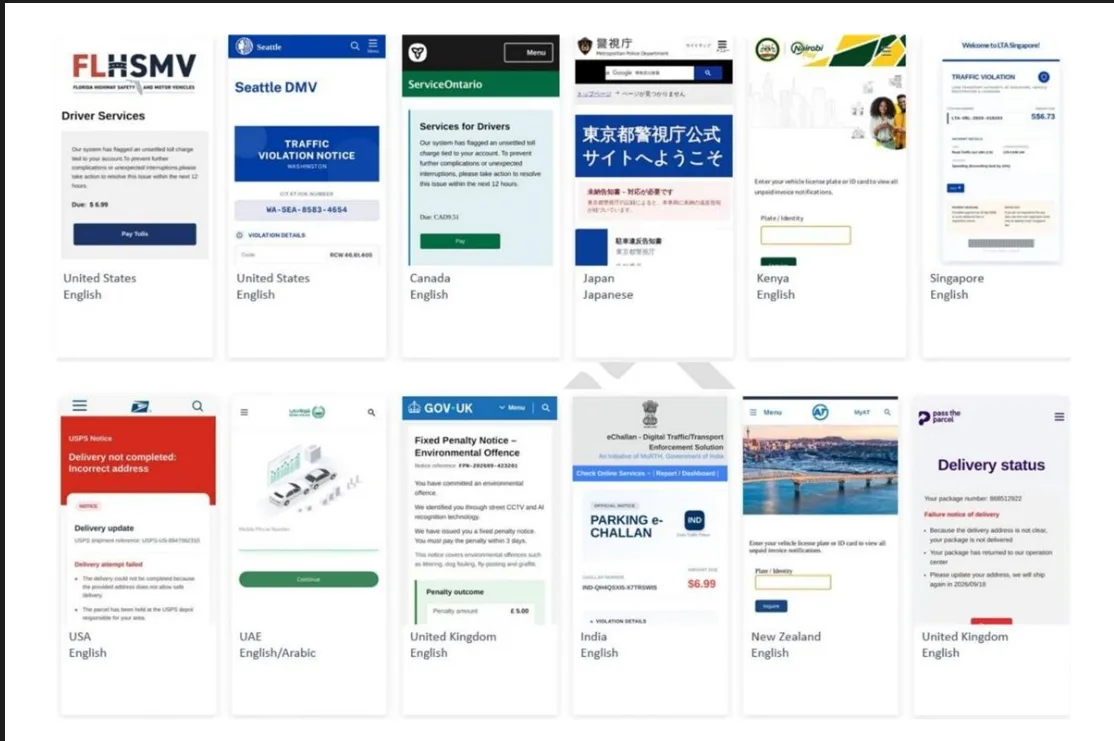
Peneliti juga menemukan sistem pemilihan produk yang terhubung dengan pencurian data kartu pembayaran. Sistem tersebut mencatat 2.360 paket phishing yang mencakup 130 negara atau wilayah, dengan pembaruan hingga 1 Oktober 2026. Microsoft mengatakan platform phishing tersebut telah mengirimkan lebih dari 750 juta pesan yang menargetkan pelanggan Microsoft 365. Banyak serangan menggunakan metode device-code phishing. Dalam metode itu, pelaku menipu korban agar memberikan kode autentikasi yang kemudian digunakan untuk memperoleh token akses akun. Token tersebut dapat membantu pelaku masuk ke akun tanpa harus selalu mengandalkan kata sandi korban. Temuan ini juga berkaitan dengan penyelidikan sebelumnya, oleh perusahaan keamanan siber Proofpoint. Pada akhir 2024, Proofpoint menemukan kampanye e-mail yang secara konsisten menargetkan Jepang dan dikaitkan dengan kit phishing CoGUI.
Kampanye tersebut bertujuan mencuri informasi login dan data pembayaran dengan menyamar sebagai perusahaan Jepang terkenal atau organisasi internasional.
Penyelidikan lebih lanjut menemukan lebih dari 17.000 domain yang digunakan oleh tiga kit phishing, yakni CoGUI, CoAceV, dan CoFish_Ws. Peneliti menilai jaringan tersebut mampu membeli dan mengelola infrastruktur phishing dalam skala besar.
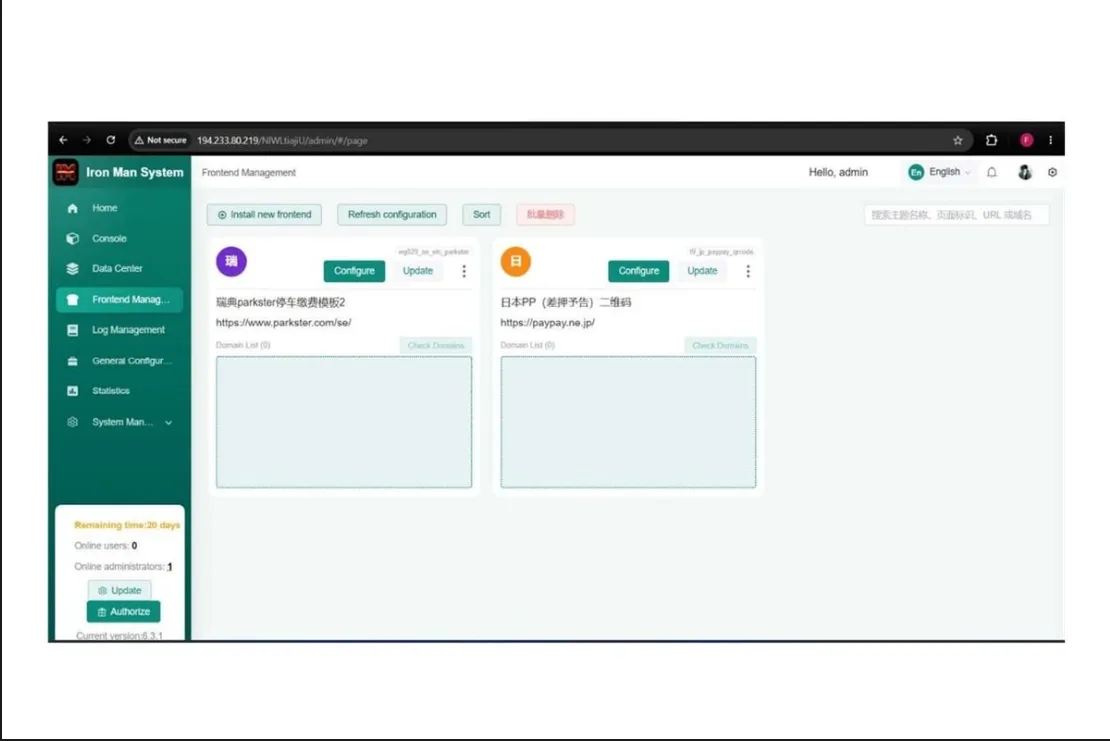
100.000 domain diblokir
Untuk menghentikan operasi tersebut, Microsoft dan Health-ISAC menyita serta mengalihkan domain yang mendukung YAM Store, CoGUI, dan Iron Man. Tindakan ini dilakukan berdasarkan perintah Pengadilan Distrik Amerika Serikat untuk Distrik Selatan Florida. Microsoft juga menonaktifkan lebih dari 20.000 akun yang terkait dengan YAM Store dan memblokir 100.000 domain yang digunakan untuk menyamar sebagai organisasi lain dan menjalankan penipuan. Upaya penindakan masih berlanjut. Sejumlah infrastruktur lain yang ditemukan selama penyelidikan juga sedang ditangani.
Adapun investigasi ini melibatkan Microsoft, otoritas Jepang, JC3, Resecurity, Cloudflare, Oracle, Proofpoint, dan TRM Labs, dihimpun KompasTekno dari Bleeping Computer.
Komentar (0)